 ChatGPT
 Claude
 Perplexity
Externalisez une intégration no-code simple en exigeant un périmètre borné : cadrage, configuration, tests et documentation. Le livrable doit inclure un flux testé, un journal des tests et un guide de reprise manuelle, avec des accès limités et un contrat de sous-traitance conforme à l’article 28 du RGPD. Vous gardez la validation des règles métier et désignez un référent technique interne.
En bref:
- La mission doit se limiter à la configuration, aux tests et à la documentation, sans toucher à l’architecture ou aux développements sur mesure.
- Il est essentiel de définir clairement le déclencheur, les champs transférés, leurs formats, et prévoir un jeu de données de test anonymisées pour accélérer la recette.
- La validation doit couvrir les cas nominal, les anomalies courantes, et assurer une traçabilité complète via journaux, rejets et procédures de reprise manuelle.
- La sécurité doit être garantie par un contrat précisant la gestion des données personnelles, le chiffrement, la journalisation, et, si nécessaire, des clauses pour des hébergements hors UE.
- Pour réussir, il faut livrer un flux testé, documenté, facilement compréhensible et réutilisable par tout collaborateur, avec un référent unique pour trancher en cas d’ambiguïté.
Table des matières
- Ce que couvre une prestation d’intégration no-code externalisée
- Checklist pour cadrer un flux formulaire vers tableau
- Procédures de recette et gestion des erreurs à exiger
- Sécurité et conformité : quelles garanties demander
- Livrables attendus pour pouvoir reprendre le flux
- Format de mission pour une intégration no-code simple
- Piloter sa première mission externalisée
- Mission étudiante cadrée pour votre intégration no-code
- Questions fréquentes
- Sources
Ce que couvre une prestation d’intégration no-code externalisée
Une mission bien cadrée relie un outil source, comme un formulaire de demande, à un outil de destination, comme un tableau de suivi, sans toucher au reste de votre système d’information. Le brief doit distinguer ce qui entre dans la prestation de ce qui en sort, faute de quoi le prestataire dérive vers des sujets qu’il ne maîtrise pas et que vous ne pouvez pas valider.
Les tâches incluses couvrent généralement :
- Le cadrage du flux : déclencheurs, champs concernés, formats attendus.
- La configuration des connecteurs entre les deux outils retenus.
- Le mapping champ à champ, avec gestion des cas particuliers.
- Les tests de recette et la documentation de reprise.
Certains sujets doivent rester explicitement hors périmètre : le développement web sur mesure, la refonte d’un CRM, l’architecture de données ou une promesse de disponibilité continue de type SLA 24 heures sur 24. Votre rôle reste de valider les règles métier, de fournir les accès nécessaires et de désigner un référent technique capable de trancher en cas d’ambiguïté sur un champ ou une règle de transfert.
Checklist pour cadrer un flux formulaire vers tableau
Avant de lancer la mission, un brief précis évite la moitié des allers-retours en cours de projet.
- Définissez le déclencheur exact (soumission du formulaire, modification d’un champ) et la liste des champs transférés.
- Fixez les formats attendus pour chaque champ et une clé d’unicité métier pour repérer les doublons.
- Précisez la fréquence d’exécution souhaitée et les limites de débit tolérées par les outils utilisés.
- Listez les comptes et permissions API nécessaires, en distinguant les accès permanents des accès temporaires.
- Donnez des critères d’acceptation métier concrets, avec des exemples de données de test réalistes.
Conseil de pro : fournissez toujours un jeu de données de test anonymisées plutôt que des données réelles : cela accélère la recette sans exposer d’informations sensibles.
Procédures de recette et gestion des erreurs à exiger
La recette ne se limite pas à vérifier qu’une ligne apparaît dans le tableau. Elle doit couvrir les scénarios qui causent le plus d’incidents en production.
- Cas nominal : un enregistrement complet transite correctement du formulaire au tableau.
- Champ obligatoire absent : le flux doit signaler l’anomalie plutôt que de créer une ligne incomplète.
- Doublon : la clé d’unicité métier empêche une double création lors d’un rejeu.
- Payload invalide ou indisponibilité d’une API : le flux doit échouer proprement et de façon traçable.
Les documentations techniques de Zapier distinguent plusieurs états d’exécution et permettent de rejouer les exécutions ayant échoué, ce qui constitue une preuve concrète à exiger avant d’accepter la livraison plutôt qu’une simple déclaration de bon fonctionnement.
Exigez aussi un export des journaux d’exécution, consultable indépendamment de l’outil en production, ainsi qu’une procédure de reprise manuelle écrite pour les cas où le rejeu automatique n’est pas possible.
Sécurité et conformité : quelles garanties demander
Dès qu’une intégration manipule des données personnelles, qu’il s’agisse d’un nom, d’un courriel ou d’un numéro de téléphone saisi dans le formulaire, le prestataire devient un sous-traitant au sens du RGPD. Un contrat doit préciser l’objet du traitement, sa durée et sa finalité, conformément aux obligations rappelées par la CNIL sur la sous-traitance : un sous-traitant ne peut pas réutiliser les données confiées pour un autre usage que celui défini.
Les garanties à demander concrètement :
- Une politique de sécurité décrivant la gestion des habilitations et l’authentification.
- Le chiffrement des transmissions entre les outils connectés.
- La journalisation des accès et des exécutions, avec export possible.
- Une procédure écrite de restitution ou de suppression des accès en fin de mission.
Si le prestataire ou l’un des outils utilisés est hébergé hors de l’Union européenne, vérifiez l’existence de clauses contractuelles types ou d’un représentant désigné, condition rappelée dans les recommandations de la CNIL sur la sécurité et la sous-traitance. Notre politique de confidentialité et de protection des données détaille les principes que nous appliquons sur ce point.
Livrables attendus pour pouvoir reprendre le flux
Un livrable complet dépasse largement l’activation technique du flux : il doit permettre à n’importe quel collaborateur de le comprendre et de le reprendre en votre absence.
- Le flux activé, accompagné de tests documentés, qu’ils soient automatisés ou manuels.
- Un journal des tests présentant des exemples d’exécutions réussies et d’exécutions échouées.
- Un guide de reprise manuelle détaillé pas à pas, avec le fichier d’export des logs ou la procédure d’accès.
- Une liste des limites connues et des recommandations pour l’exploitation courante.
Notre article sur la réversibilité du développement web externalisé aborde les mêmes exigences de traçabilité appliquées à un périmètre technique différent.
Format de mission pour une intégration no-code simple
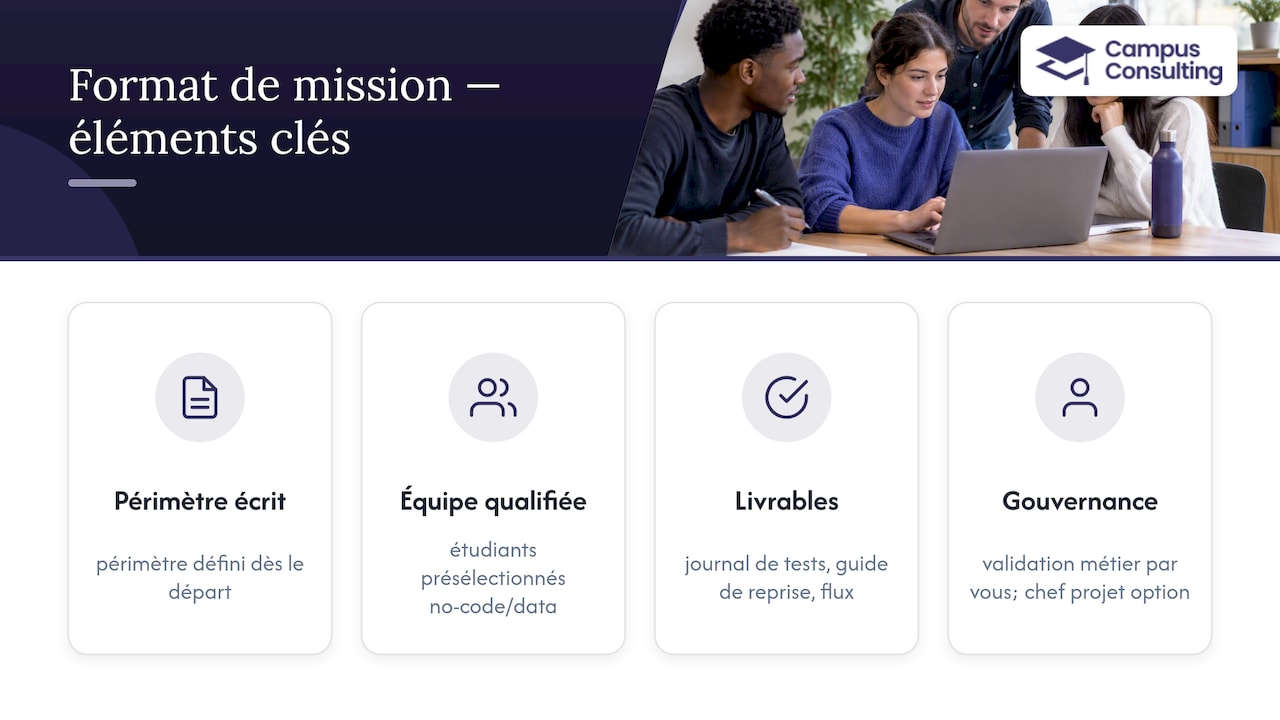
Nous organisons ce type de mission autour d’un périmètre écrit dès le départ, avec un livrable vérifiable à l’arrivée. Les étudiants mobilisés sont présélectionnés sur leurs compétences no-code et data, et chaque mission produit un journal des tests, un guide de reprise et le flux déployé selon les règles définies avec vous. Un exemple de mission concrète illustre ce format. Vous gardez la main sur la validation métier, et un chef de projet dédié peut encadrer la prestation en option.
Piloter sa première mission externalisée
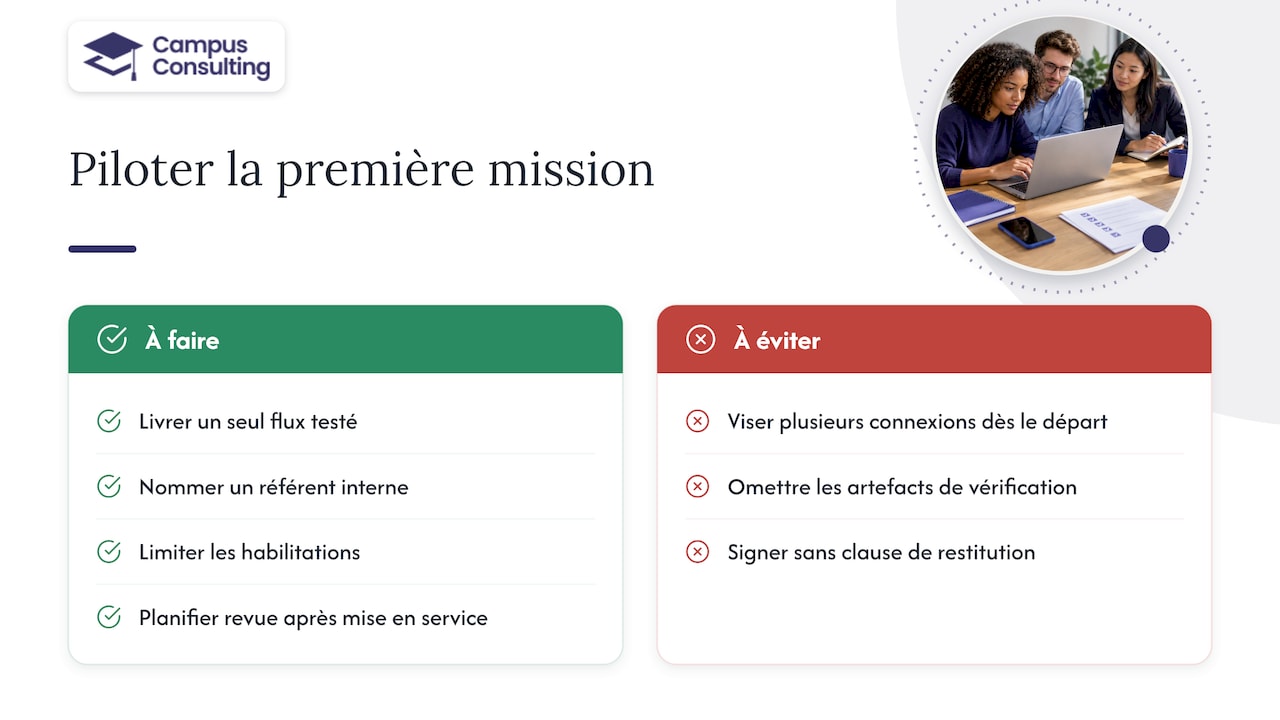
La plupart des déceptions sur une intégration no-code viennent d’un périmètre trop large dès le premier essai. Mieux vaut livrer un flux unique, étroitement testé et documenté, puis l’étendre une fois sa fiabilité démontrée plutôt que de viser d’emblée plusieurs connexions simultanées.
Nommez un référent interne unique pour trancher les questions de règles métier, limitez les habilitations accordées au strict nécessaire pendant la mission et planifiez une revue quelques semaines après la mise en service pour vérifier que le flux tient dans la durée. Exigez systématiquement les artefacts de vérification (journal, guide de reprise) et prévoyez une clause de restitution des accès dès la rédaction du contrat, pas après coup.
— Maximilien
Mission étudiante cadrée pour votre intégration no-code
Relier un formulaire à un tableau de suivi est exactement le type de besoin que nous cadrons bien : un périmètre défini, un livrable vérifiable et une validation qui reste entre vos mains. Nos missions couvrent le cadrage du flux, la configuration des connecteurs, les tests de recette et la documentation de reprise, avec un pilotage par chef de projet disponible en option si vous préférez déléguer aussi le suivi. Pour approfondir la méthode de validation d’un flux no-code, le guide pratique de Digitalease et vous complète utilement cette approche.
- Un besoin métier posé dès le départ, avec un périmètre écrit noir sur blanc.
- Un livrable final vérifiable : flux testé, journal des tests, guide de reprise.
- Une validation qui reste de votre ressort, avec un référent technique de notre côté.
Pour discuter de votre flux à automatiser, parlez-nous de votre projet ou découvrez les profils en technique, ingénierie et innovation.
Questions fréquentes
Qu’est-ce que le développement no-code ?
Le développement no-code désigne la création d’applications ou de flux automatisés sans écrire de code, via des interfaces visuelles de configuration. Il s’appuie sur des connecteurs préconstruits entre outils, ce qui le rend adapté aux flux simples comme un formulaire relié à un tableau de suivi.
Qu’est-ce que l’intégration logicielle ?
L’intégration logicielle consiste à faire communiquer deux outils distincts pour que les données saisies dans l’un apparaissent automatiquement dans l’autre. Dans un contexte no-code, cette communication passe par des connecteurs et des règles de mapping définies lors du cadrage, sans développement sur mesure.
Quel est le salaire moyen d’un développeur no-code ?
Aucune donnée salariale publique fiable et datée ne permet d’avancer un chiffre précis pour ce métier encore peu standardisé. Les rémunérations varient fortement selon l’expérience, le secteur et la complexité des flux pris en charge.
Comment créer une application gratuite sans code ?
Plusieurs plateformes no-code proposent des offres gratuites limitées, suffisantes pour un flux simple entre deux outils comme un formulaire et un tableau. Pour un usage professionnel avec des exigences de sécurité et de traçabilité, un cadrage préalable du périmètre et des accès reste nécessaire avant de choisir l’outil.
Que doit contenir le journal des tests d’une intégration no-code ?
Le journal des tests doit documenter les scénarios exécutés : cas nominal, champ manquant, doublon et panne d’API, avec pour chacun le résultat obtenu. Il sert de preuve d’acceptation et facilite le diagnostic en cas d’incident après la mise en service, notamment grâce à la capacité de rejeu des exécutions que proposent la plupart des outils no-code.
Sources
- Sécurité : gérer la sous-traitance | CNIL
- Replay Zap runs – Zapier
- Get webhook logs — Make (documentation développeur)
Recommandations
- Décideurs : sécurisez la réversibilité du développement web externalisé
- Externaliser sa prospection B2B : le guide pour décider et bien choisir
- Délégation tâches digitales : guide pour jeune startup
Contenu d’information générale publié par Campus Consulting. Il ne constitue ni un conseil juridique, ni une offre contractuelle. Le périmètre, les livrables et leur validation sont précisés lors du cadrage. Les étudiants interviennent en soutien ponctuel des équipes.